Es el tope por infracción gravísima bajo la Ley 21.719. Los tramos parten en 5.000 y suben a 10.000 UTM. La responsabilidad recae en quien decide los fines y medios del tratamiento: la organización, no su proveedor.
Consultora boutique de alto estándar, orientada a ayudar a empresas y organizaciones a implementar programas de cumplimiento relativos al ecosistema legal digital que opera en Chile, con énfasis de urgencia en la Ley 21.719 sobre protección y tratamiento de datos personales.
Este cuerpo legal además crea la Agencia de Protección de Datos Personales (APDP): organismo autónomo, técnico y descentralizado, con personalidad jurídica y patrimonio propio, que contará con amplias y exigentes herramientas de fiscalización, control y dirección, además de facultades normativas, de fiscalización y sancionatorias —facultades punitivas reales—, y que entra en vigencia el 1 de diciembre de 2026.
No se trata de una lista de amenazas. Son las cuatro formas concretas y reales en que la falta de evidencia golpeará de forma fuerte y grave a las organizaciones, sin importar su número de trabajadores o su facturación. Comenzamos por los datos personales, porque se trata de la materia donde la brecha es mayor.
Es el tope por infracción gravísima bajo la Ley 21.719. Los tramos parten en 5.000 y suben a 10.000 UTM. La responsabilidad recae en quien decide los fines y medios del tratamiento: la organización, no su proveedor.
Una filtración obliga a notificar, y la notificación deja rastro. El costo real rara vez es la multa: es la base de clientes que toma conocimiento de que sus datos estaban donde no debían.
Cada vez más licitaciones, aseguradoras y clientes corporativos exigen acreditar el tratamiento de datos antes de firmar. Sin evidencia, la organización queda fuera de la lista antes de llegar a conversar el precio.
Responder por los datos incluye responder por quien los procesa en nombre de la organización. Un encargado sin contrato ni controles constituye una brecha abierta que ni siquiera figura en los sistemas propios.
Ecosistema legal digital. El cumplimiento abarca un marco regulatorio integral, que va más allá de la Ley 21.719 y comprende diversas normas, entre ellas la Ley de Protección de Datos Personales, la Ley Marco de Ciberseguridad y la Ley de Delitos Económicos, entre otras.
Dar cumplimiento es abrir puertas.
Una vez que se da cumplimiento a los estándares legales, se deja de ser una empresa, una organización o un proveedor que no pasa las evaluaciones: exigencias que vendrán de un banco, de una aseguradora, de una casa matriz en el extranjero o del Estado, cuando se quiera contratar con él.
El compliance no es un manual que se archiva: es un ente vivo, presente en el día a día, que permite aportar antecedentes de forma rápida, eficaz, completa y oportuna cuando un fiscalizador, un cliente que contrata con el Estado o un abogado de la contraparte los requiera.
El nombre Imai de la consultora proviene de Masaaki Imai (1930–2023), teórico organizacional, padre de la mejora continua, quien señalaba: «lo que no se sostiene en el proceso, no se sostiene en una fiscalización».
Treinta minutos, sin costo. Se determina dónde está expuesta la organización hoy y cuál sería el costo de una fiscalización mañana.
Dónde residen los datos, quién accede y con qué finalidad. Se levanta el registro de actividades de tratamiento que la Agencia exigirá.
Base de licitud por cada tratamiento, política de privacidad, contratos de encargo y protocolo de brechas.
Designación del delegado de protección de datos y asignación, por escrito, de quién responde por cada materia.
Se abordan las tres dimensiones a la vez. Es lo que denominamos metodología D3C, y opera igual para protección de datos, ciberseguridad o un modelo de prevención: cambia la norma, no la forma de trabajar.
Si falta una, las otras no lograrán producir efectos.
En la organización alguien deberá responder y poner a disposición información real, veraz, oportuna, completa y acreditable, mediante evidencia demostrable. Las preguntas vendrán del ente fiscalizador, de un cliente corporativo, de clientes que contratan con el Estado o del área legal de la contraparte: son muchos y variados quienes harán preguntas y requerirán información.
Tras Imai / ICCE se encuentra un equipo multidisciplinario compuesto por abogados, ingenieros y especialistas en ciberseguridad, equipo que será establecido de acuerdo con los desafíos y la complejidad de cada proyecto.
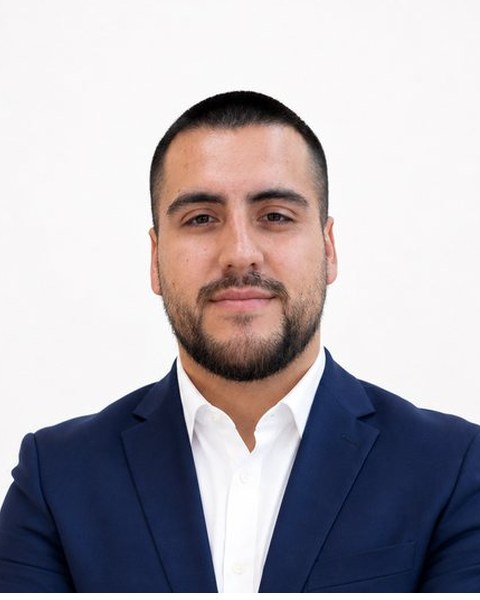
Lidera la gestión de proyectos y la adecuación de la solución al modelo de negocio de cada organización. Responsable de la coordinación de las tres capas de intervención.
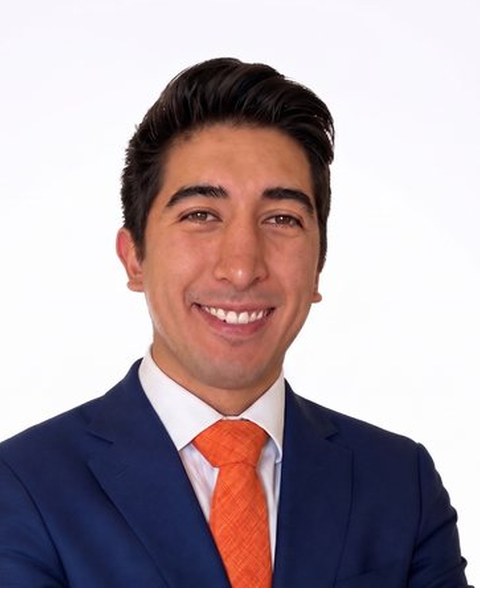
Especialista en protección de datos personales. Aplica la Ley 21.719 a cada caso concreto, define la estrategia legal y resguarda el sustento jurídico de las decisiones de la organización.
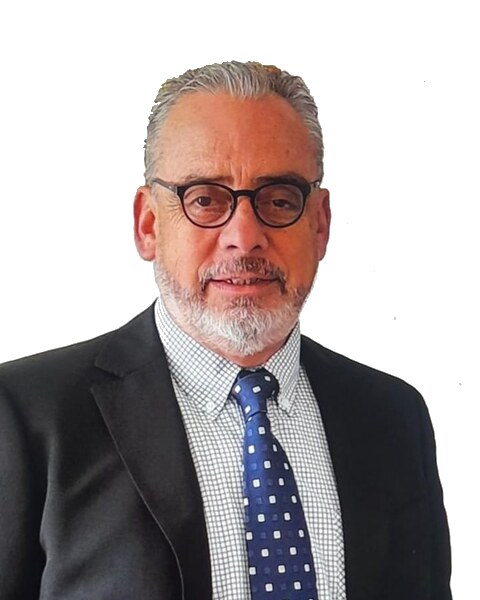
Especialista en Gobierno Corporativo y Compliance. Encargado del desarrollo comercial y del estándar de cumplimiento que Imai / ICCE ofrece a cada organización.
Tres líderes para su proyecto. Toda duda sobre estrategia, legal o gobierno corporativo será resuelta por ellos, y las de tecnología o procesos por el equipo de respaldo que comprende profesionales y técnicos, sin pasar por un ejecutivo de cuentas.
Cada línea se contrata por separado y cuenta con su propio alcance, plazo y entregable. No existe paquete obligatorio: el diagnóstico define cuáles corresponden a la organización y en qué orden.
El alcance de cada línea de trabajo será definido una vez realizado el diagnóstico. En caso de que alguna no aplique a la realidad de la organización, será comunicado de inmediato.
La ley es la misma para todos, pero el punto donde se quiebra el cumplimiento cambia según el negocio. Estos son los frentes que encontramos con mayor frecuencia en cada rubro y por dónde suele comenzar el trabajo.
Los datos de salud son datos sensibles bajo la Ley 21.719 y exigen un estándar reforzado. A eso se suma la confidencialidad de la ficha clínica y, para los prestadores institucionales, las obligaciones de ciberseguridad propias de un servicio esencial.
Normas que se cruzan: la Ley 21.719 pide no conservar datos más allá de lo necesario, pero la ficha clínica debe guardarse por al menos 15 años. Hay que definir quién puede seguir viéndola durante ese tiempo y cómo se protege.
Una empresa de software trata datos personales por cuenta de sus clientes: es su encargado. Cada cliente corporativo responde ante la Agencia por lo que usted haga con esos datos, y por eso lo evaluará antes de contratar y durante toda la relación.
Para evaluar a un comprador o arrendatario se reúnen liquidaciones de sueldo, informes comerciales, cédulas y declaraciones de patrimonio. Es información valiosa que suele circular por correo y WhatsApp, y el rubro está además bajo la mirada de la prevención del lavado de activos.
Normas que se cruzan: un cliente puede pedir que se borren sus datos, pero la normativa de prevención de lavado de activos obliga a conservar los registros de sus operaciones por al menos cinco años.
Una tienda online concentra datos de miles de clientes y los comparte con pasarelas de pago, operadores logísticos y plataformas publicitarias. Es también donde los titulares ejercen más derechos: piden saber qué se sabe de ellos y dejar de recibir comunicaciones.
Normas que se cruzan: cuando un cliente pide eliminar su cuenta, sus boletas y facturas no se pueden borrar: la ley tributaria obliga a conservarlas por seis años. Se elimina lo que sobra y se resguarda lo que la ley exige mantener.
La Ley 21.719 da una protección especial a los datos de menores de edad, guiada por su interés superior. Un establecimiento educacional trata además antecedentes de salud, socioeconómicos y de convivencia escolar, de alumnos y de sus familias.
Evaluar riesgo, otorgar crédito o fijar una prima son decisiones basadas en datos personales, muchas veces automatizadas. El sector suma la supervisión de la CMF, la Ley Fintec y su sistema de finanzas abiertas, y obligaciones reforzadas de ciberseguridad y prevención del lavado de activos.
Normas que se cruzan: el derecho a suprimir datos convive con la obligación de conservar los registros de cada operación para la prevención del lavado de activos y con las exigencias de información de la CMF.
Ninguna norma se cumple por separado. La Ley 21.719 exige guardar los datos solo mientras sean necesarios, pero otras leyes obligan a conservarlos durante años. Cumplir una sin mirar la otra es incumplir igual: por borrar de más o por guardar de más. Parte del trabajo es definir, documento por documento, cuánto tiempo se guarda, quién accede y por qué.
¿Su rubro no aparece? El diagnóstico parte siempre por entender el negocio: qué datos lo mueven, quién los toca y qué normas lo alcanzan. Conversemos.
Charlas, actividades y novedades de Imai / ICCE.
Más que reunir documentos de evidencia, adaptarse a la Ley 21.719 implica un cambio en la cultura organizacional. Por eso conviene empezar antes de su entrada en vigencia.
Leer notaNuestro nombre rinde homenaje a Masaaki Imai, creador del método Kaizen. Te contamos qué es la mejora continua y cómo se refleja en nuestra forma de trabajar.
Leer nota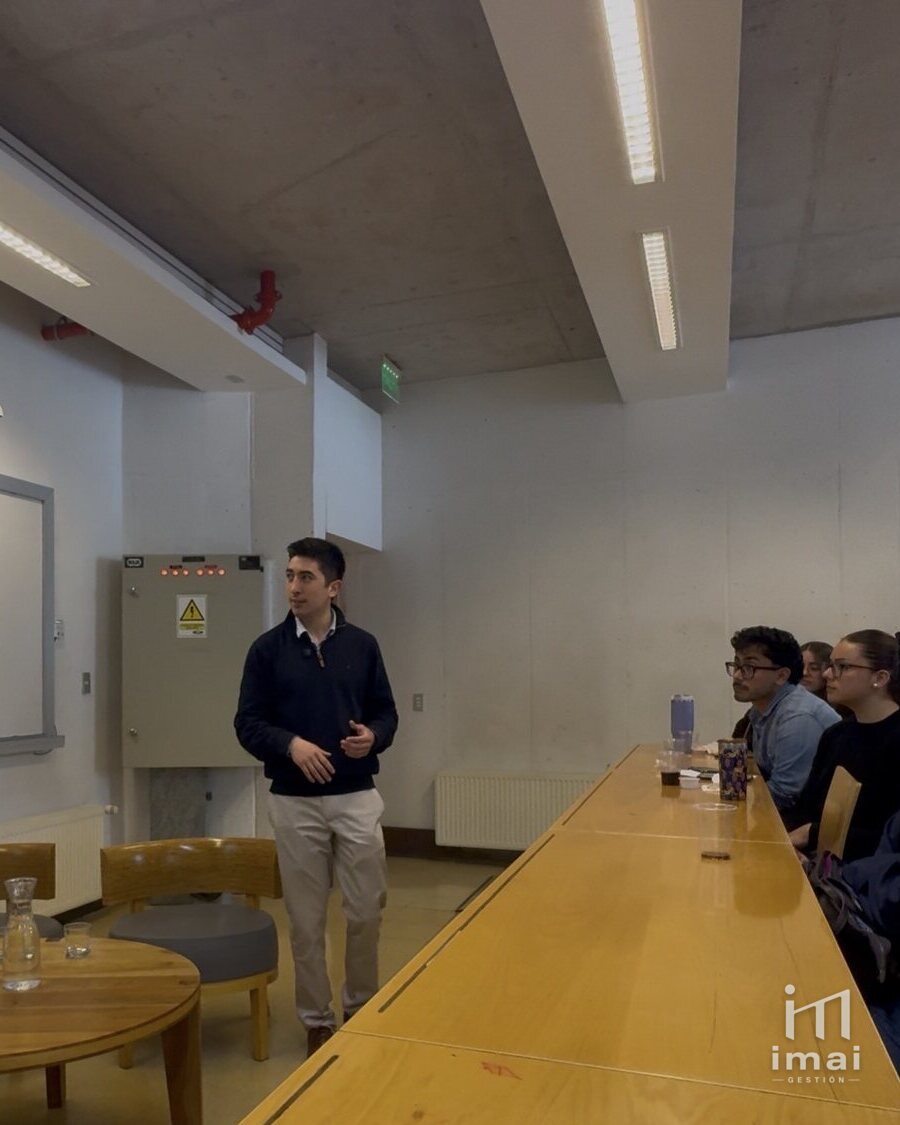
Diego Kimer, director de gestión jurídica de Imai Gestión, expuso sobre la Ley de Protección de Datos Personales en la Escuela de Derecho de la Universidad Adolfo Ibáñez.
Leer notaDiagnóstico: en 30 minutos, sin costo, serán medidos los parámetros necesarios para determinar la situación real al día en que se realice. Se señalará la hoja de ruta para resolver incumplimientos normativos o fallas, y el plazo de implementación del modelo. Respondemos en 24 horas hábiles.
Al escribirnos, sus datos se tratarán únicamente para responder su solicitud y preparar el diagnóstico. Más información en nuestra Política de Tratamiento de Datos Personales.
Esta política informa cómo se tratan los datos personales de quienes visitan este sitio web y de quienes nos contactan a través de sus canales. Se estructura siguiendo los contenidos mínimos del artículo 14 ter de la Ley 19.628, en su texto modificado por la Ley 21.719, cuya entrada en vigencia está fijada para el 1 de diciembre de 2026. Los tratamientos que se realizan en el marco de los servicios prestados a clientes se rigen, además, por los contratos respectivos.
Las solicitudes relativas a sus datos personales se reciben por escrito en el correo electrónico comunicaciones@imaigestion.cl. Para que su solicitud sea identificada y atendida dentro de plazo, le solicitamos indicar en el asunto «Ejercicio de derechos». Las solicitudes son atendidas por el delegado de protección de datos.
Para acreditar su identidad bastará, en el caso del derecho de acceso, con su individualización; para los demás derechos podrá solicitarse información adicional razonable.
Este sitio no contiene formularios, no instala cookies, no utiliza herramientas de analítica ni publicidad, y no comercializa datos personales. Las tipografías se sirven desde el propio sitio, por lo que su navegador no se comunica con terceros al cargarlas. Los tratamientos existentes son los siguientes:
Aplicamos medidas técnicas y organizativas proporcionales al riesgo de los tratamientos descritos, entre ellas:
Usted puede solicitar ante el responsable, de conformidad con la ley:
Recibida su solicitud en el canal indicado, acusaremos recibo y nos pronunciaremos dentro de los treinta días corridos siguientes a su ingreso, plazo que podrá prorrogarse por una sola vez hasta por treinta días corridos. La respuesta se entregará por escrito al domicilio o correo electrónico que usted indique.
Si su solicitud es rechazada o no es respondida oportunamente, usted tiene derecho a recurrir ante la Agencia de Protección de Datos Personales, conforme al procedimiento que establece la ley.
El sitio se aloja en un servidor de OVHcloud ubicado en Montreal, Canadá. Los proveedores de correo electrónico (Google LLC) y, cuando usted elige ese canal, de mensajería (WhatsApp LLC) tienen su sede en los Estados Unidos. En consecuencia, sus datos pueden ser procesados fuera de Chile.
A la fecha de esta versión, la Agencia no ha publicado el listado de países que ofrecen un nivel adecuado de protección. Estas transferencias se amparan en las garantías contractuales de protección de datos que dichos proveedores ofrecen a sus clientes.
Los datos personales se obtienen directamente de usted, cuando nos contacta o visita el sitio. No se obtienen datos de fuentes de acceso público ni de terceros.
Los tratamientos descritos en esta política no se basan en el consentimiento, sino en las bases de licitud indicadas en la sección 3. Si en el futuro algún tratamiento se fundara en su consentimiento, usted podrá retirarlo en cualquier momento, sin que ello afecte la licitud del tratamiento realizado antes de su retiro.
No se adoptan decisiones basadas únicamente en el tratamiento automatizado de sus datos ni se elaboran perfiles.
Versión 1.0, vigente desde el 21 de septiembre de 2026. Cualquier modificación se publicará en esta misma página, con su nueva versión y fecha. Las versiones anteriores se conservan y pueden solicitarse a través del canal indicado en la sección 2.
¿Dudas sobre esta política o sobre el tratamiento de sus datos? Escríbanos a comunicaciones@imaigestion.cl indicando en el asunto «Ejercicio de derechos».